
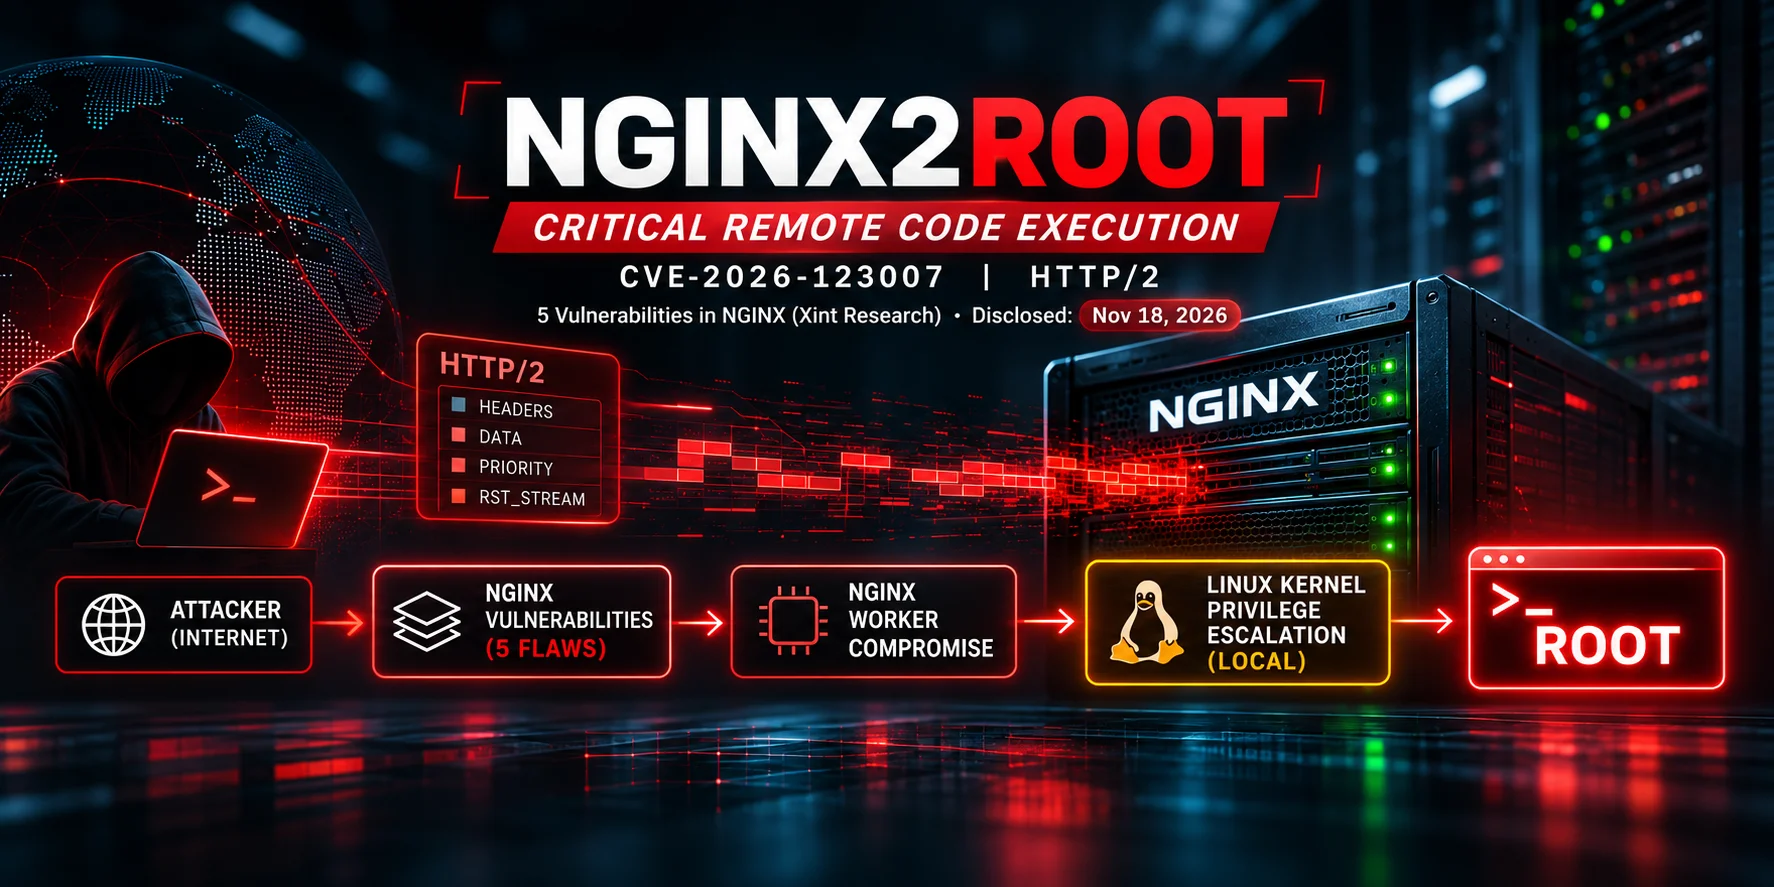
Nous avons désactivé HTTP/2 sur tous les serveurs ShopWhizzy que nous hébergeons et gérons, comme première protection contre nginx2root, cinq vulnérabilités critiques de nginx divulguées le 18 novembre 2026. Si votre boutique est sur nos serveurs, vous n'avez rien à faire.
Ce qu'est nginx2root
nginx2root est le nom donné par les chercheurs à cinq failles de corruption de mémoire dans nginx, publiées avec leurs correctifs par l'équipe de nginx le 18 novembre. Chacune peut permettre à un attaquant d'exécuter du code sur le serveur sans s'authentifier, avec les privilèges du processus worker de nginx. La plus répandue, CVE-2026-123007, se trouve dans le code HTTP/2 et touche toutes les versions de nginx de la 1.9.5 (2015) à la 1.31.8. Une deuxième, CVE-2026-123633, nécessite aussi HTTP/2. Les trois autres (CVE-2026-123634, CVE-2026-121810 et CVE-2026-113425) ne concernent que des fonctions précises : un resolver dynamique avec proxy, HTTP/3 et le proxy de messagerie.
Les chercheurs ont aussi montré que, combinée à une faille distincte du noyau Linux, l'attaque peut mener au contrôle total du serveur.
Ce que nous avons fait
Les versions corrigées sont nginx 1.30.7 et 1.31.9. Au moment de la rédaction, les paquets que de nombreuses distributions Linux proposent pour les anciennes versions de nginx n'ont pas encore de correctif. Nous avons donc fait ce qui ferme la porte immédiatement : nous avons désactivé HTTP/2 sur chaque serveur que nous hébergeons et gérons, en testant la configuration avant chaque rechargement, sans aucune interruption. Cela bloque CVE-2026-123007 et CVE-2026-123633.
Ce qui change pour votre boutique
Presque rien. Votre boutique reste servie en HTTPS et les navigateurs utilisent simplement HTTP/1.1 au lieu de HTTP/2. Sur la plupart des boutiques, la différence de vitesse est trop faible pour être remarquée.
La suite
Désactiver HTTP/2 est une mesure d'atténuation, pas le correctif définitif. Nous faisons passer nos serveurs à une version corrigée de nginx et nous examinons les trois fonctions que HTTP/2 ne couvre pas. Une fois un serveur mis à jour, HTTP/2 pourra être réactivé. Nous mettrons cet article à jour au fil de l'avancement.
Vous n'êtes pas hébergé chez nous ?
- Vérifiez votre version. Lancez
nginx -v. Toute version antérieure à la 1.30.7 (stable) ou à la 1.31.9 (mainline) est concernée. - Mettez nginx à jour ou demandez aujourd'hui à votre hébergeur de le faire. Certaines distributions Linux corrigent les anciennes versions sans changer le numéro de version, consultez donc l'avis de sécurité de votre hébergeur.
- En attendant, désactivez HTTP/2. Sur nginx antérieur à la 1.25.1, retirez
http2des lignes listen (par exemplelisten 443 ssl;). À partir de la 1.25.1, ajoutezhttp2 off;à chaque bloc server. Testez ensuite la configuration et rechargez nginx.
Les détails techniques figurent dans les avis de sécurité de nginx et dans l'analyse des chercheurs.


