
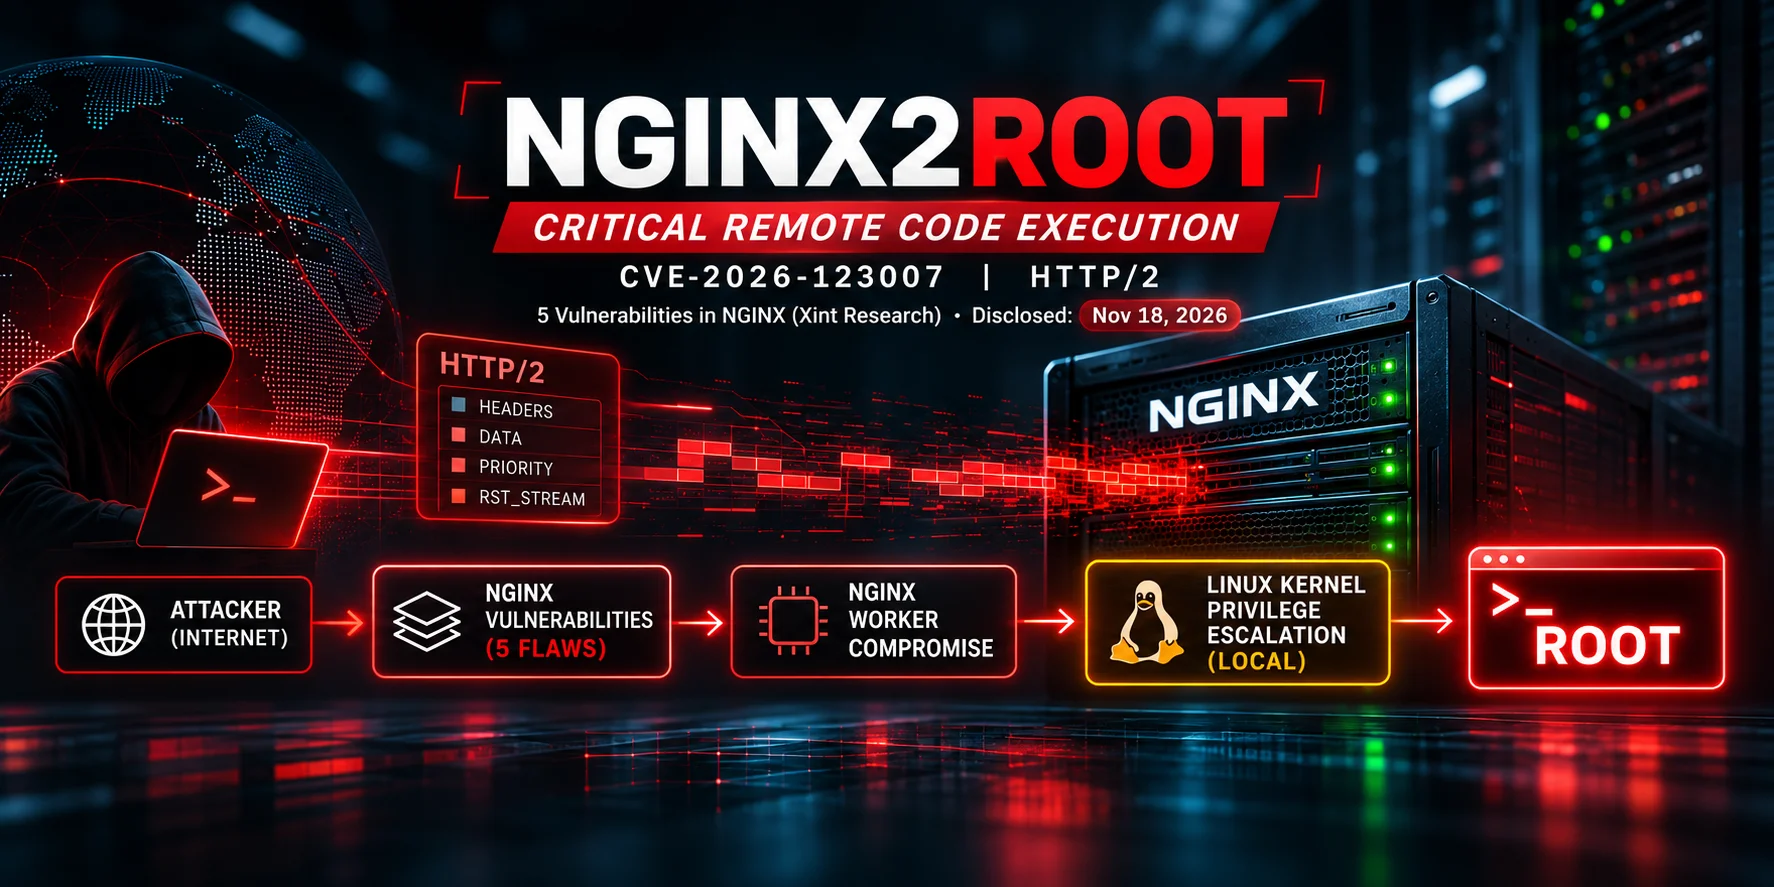
Hemos desactivado HTTP/2 en todos los servidores de ShopWhizzy que alojamos y gestionamos, como primera protección frente a nginx2root, cinco vulnerabilidades críticas de nginx divulgadas el 18 de noviembre de 2026. Si tu tienda está en nuestros servidores, no tienes que hacer nada.
Qué es nginx2root
nginx2root es el nombre que los investigadores dieron a cinco fallos de corrupción de memoria en nginx, publicados junto con sus correcciones por el equipo de nginx el 18 de noviembre. Cada uno puede permitir que un atacante ejecute código en el servidor sin iniciar sesión, con los privilegios del proceso worker de nginx. El más extendido, CVE-2026-123007, está en el código de HTTP/2 y afecta a todas las versiones de nginx desde la 1.9.5 (2015) hasta la 1.31.8. Un segundo, CVE-2026-123633, también necesita HTTP/2. Los otros tres (CVE-2026-123634, CVE-2026-121810 y CVE-2026-113425) solo afectan a funciones concretas: un resolver dinámico con proxy, HTTP/3 y el proxy de correo.
Los investigadores también demostraron que, combinado con un fallo distinto del kernel de Linux, el ataque puede llevar al control total del servidor.
Qué hemos hecho
Las versiones corregidas son nginx 1.30.7 y 1.31.9. En el momento de escribir esto, los paquetes que muchas distribuciones Linux ofrecen para versiones antiguas de nginx aún no tienen la corrección. Por eso hicimos lo que cierra la puerta de inmediato: desactivamos HTTP/2 en todos los servidores que alojamos y gestionamos, probando la configuración antes de cada recarga, sin ninguna interrupción. Esto bloquea CVE-2026-123007 y CVE-2026-123633.
Qué cambia para tu tienda
Casi nada. Tu tienda se sigue sirviendo por HTTPS y los navegadores simplemente usan HTTP/1.1 en lugar de HTTP/2. En la mayoría de las tiendas la diferencia de velocidad es demasiado pequeña para notarse.
Qué viene ahora
Desactivar HTTP/2 es una mitigación, no la solución definitiva. Estamos pasando nuestros servidores a una versión corregida de nginx y revisando las tres funciones que HTTP/2 no cubre. Cuando un servidor esté actualizado, se podrá volver a activar HTTP/2. Actualizaremos este artículo a medida que avancemos.
¿No estás alojado con nosotros?
- Comprueba la versión. Ejecuta
nginx -v. Cualquier versión anterior a la 1.30.7 (estable) o a la 1.31.9 (mainline) está afectada. - Actualiza nginx o pide hoy a tu proveedor de alojamiento que lo haga. Algunas distribuciones Linux corrigen versiones antiguas sin cambiar el número de versión, así que consulta el aviso de seguridad de tu proveedor.
- Mientras tanto, desactiva HTTP/2. En nginx anterior a la 1.25.1, quita
http2de las líneas listen (por ejemplolisten 443 ssl;). En la 1.25.1 o posterior, añadehttp2 off;a cada bloque server. Después prueba la configuración y recarga nginx.
Los detalles técnicos están en los avisos de seguridad de nginx y en el análisis de los investigadores.


